 Echolot
서버 추가
HTTP 또는 로컬 명령으로 MCP 서버를 추가하고, 다른 앱에서 가져오고, OAuth로 로그인합니다.
MCP 서버는 HTTP로 접근할 수 있거나, Echolot이 Mac에서 시작해 stdio로 통신하는 프로그램입니다. 직접 입력할 수도 있고, 다른 앱이 이미 알고 있는 서버를 가져올 수도 있습니다.
서버 추가
사이드바의 서버 헤더에서 +를 클릭하고 MCP 서버 추가…를 선택합니다. 비어 있는 MCP 서버 페이지에서는 MCP 서버 추가… 버튼이 같은 일을 합니다.
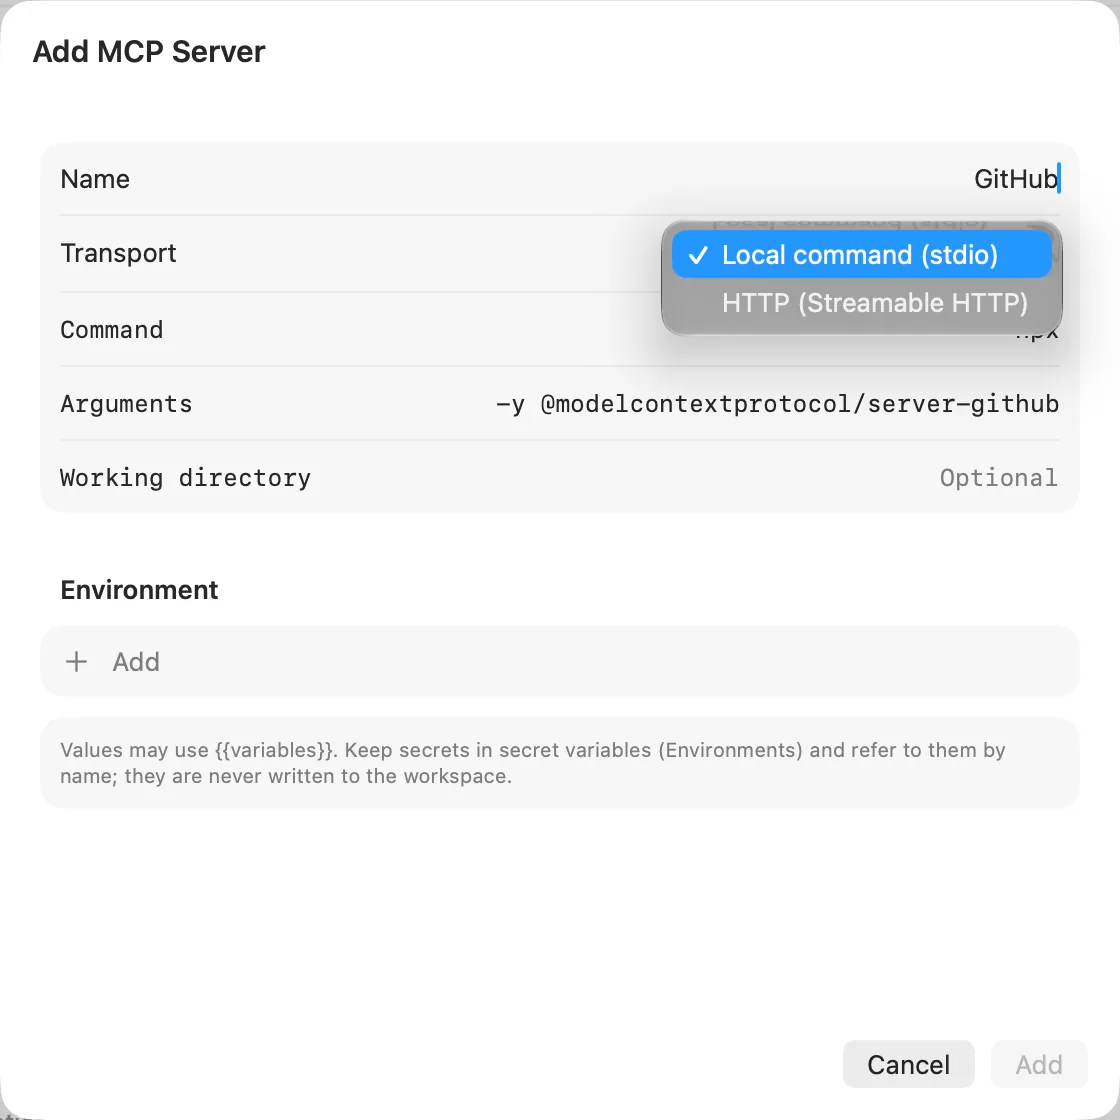
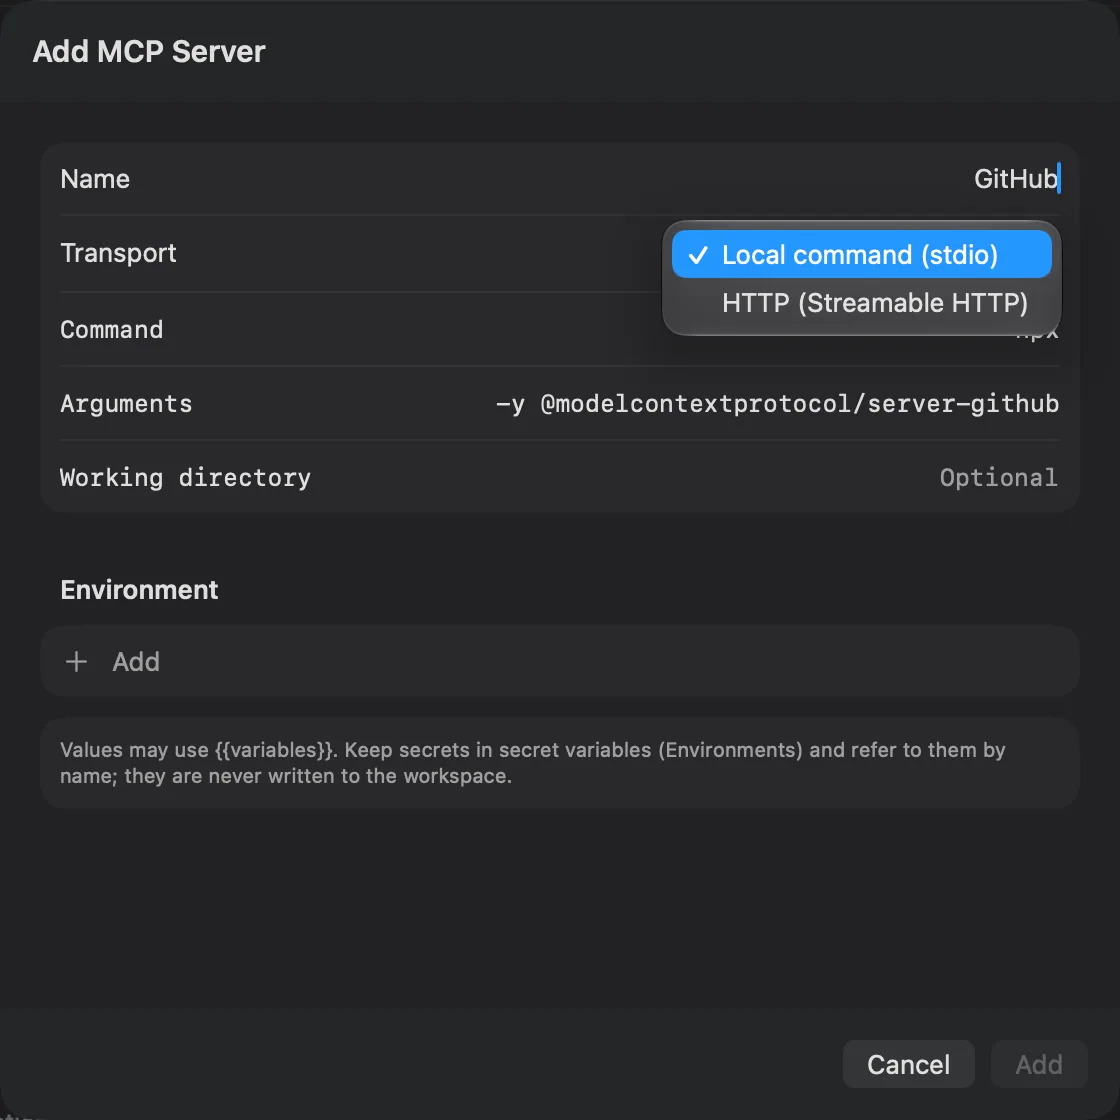
서버의 이름을 입력하고, 전송 방식을 선택하고, 아래 필드를 채운 다음 추가를 클릭합니다. Echolot이 서버를 저장하고, 선택하고, 검사합니다. 서버 헤더의 편집…(또는 오른쪽 클릭 메뉴)은 같은 시트를 열며, 저장은 변경 사항을 유지하고 서버를 다시 검사합니다. 편집은 편집 › 실행 취소로 되돌릴 수 있습니다.
HTTP로
HTTP(Streamable HTTP)를 선택합니다.
| 필드 | 입력할 내용 |
|---|---|
| URL | 서버의 엔드포인트. 예: https://demo.echolot.dev/mcp. MCP 엔드포인트는 보통 /mcp로 끝납니다. |
| 헤더 | 모든 메시지와 함께 보내는 헤더. 예: Authorization에 Bearer {{token}}. 추가를 클릭하면 행이 생기고, 체크 상자로 행을 삭제하지 않고 끌 수 있습니다. |
| OAuth | OAuth로 로그인하는 서버 중 인증 서버가 Echolot을 스스로 등록할 수 없는 경우에만 사용합니다. OAuth로 로그인을 참조하십시오. |
이전 HTTP+SSE 전송을 쓰는 서버에는 별도 설정이 필요하지 않습니다. 여기에 URL을 입력하면 Streamable HTTP가 거부될 때 Echolot이
HTTP+SSE로 되돌아갑니다. /sse로 끝나는 URL은 HTTP+SSE를 먼저 시도합니다.
로컬 명령(stdio)으로
로컬 명령(stdio)을 선택합니다.
| 필드 | 입력할 내용 |
|---|---|
| 명령어 | 시작할 프로그램. 예: npx, uvx, node 또는 바이너리의 전체 경로. |
| 인수 | 프로그램의 인수. 공백으로 구분합니다. 예: -y @modelcontextprotocol/server-everything. 공백이 있는 인수는 큰따옴표로 묶습니다. |
| 작업 디렉토리 | 프로그램이 시작되는 위치. 선택 사항입니다. |
| 환경 | 프로그램의 환경 변수. 예: GITHUB_TOKEN에 {{github_token}}. |
Echolot은 로그인 셸의 PATH로 프로그램을 시작하므로, Finder나 Dock에서 Echolot을 열었더라도 npx, uvx와 Homebrew, nvm, mise, Volta로
설치한 도구를 찾을 수 있습니다. 검사에서 서버 시작이 실패하면 명령이 설치되어 있고 PATH에 있는지 확인하거나 전체 경로를 지정하라고
제안합니다. 프로그램의 오류 출력은 메시지 카드에 있습니다.
직접 다운로드 버전 전용
로컬(stdio) 서버는 직접 다운로드 버전에서 실행됩니다. App Store 버전은 프로그램을 시작할 수 없으므로 서버를 작업 공간에 보관하고
그 자리에 로컬 프로그램으로 실행이라고 표시합니다. 직접 다운로드 버전과 echolot 명령줄 도구는 이 서버를 실행합니다. HTTP
MCP 서버는 두 버전 모두에서 작동합니다.
실행 전 검토
작업 공간 파일(예: 동료의 커밋)이나 가져오기에서 온 로컬 서버는 이 Mac에서 시작된 적이 없습니다. Echolot은 정확한 명령어, 인수, 작업 디렉토리, 환경과 함께 실행 전 검토를 표시하고, 신뢰하고 확인을 클릭하기 전까지는 아무것도 시작하지 않습니다.
승인은 이 Mac에서 그 정확한 명령에 대해서만 유효하며 작업 공간에는 기록되지 않습니다. 명령, 인수, 환경이 바뀌면 Echolot이 다시 묻습니다. 직접 추가하거나 편집한 서버는 사용자가 쓴 것이므로 승인된 것으로 취급합니다.
값과 비밀 값
모든 필드에 {{variables}}를 쓸 수 있으며, Echolot이 연결할 때 활성 환경에서 해석합니다. 토큰과 키는
비밀 변수에 보관하고 이름으로 참조하십시오. Bearer {{token}}, {{github_token}}처럼 씁니다. 비밀 값은
키체인에 남고 작업 공간에는 기록되지 않으므로 서버의 파일을 커밋해도 안전합니다.
다른 앱에서 서버 가져오기
Echolot은 Claude Desktop, Claude Code, Cursor, VS Code, Windsurf, Codex의 MCP 서버 목록을 읽습니다.
직접 다운로드 버전 전용
직접 다운로드 버전은 이 파일들을 스스로 찾습니다. 찾으면 사이드바 아래쪽의 이 Mac에서 발견됨 상자에 각 앱이 가져오기 버튼과 함께 나열됩니다. + 메뉴의 가져올 위치에도 나열되며, 설정 파일 선택…으로 다른 파일을 선택할 수 있습니다. 상자는 ×로 닫을 수 있고, 가져오기는 + 메뉴에 남아 있습니다.
버전 비교하기Mac App Store 버전
App Store 버전은 다른 앱의 파일을 스스로 읽을 수 없습니다. + › 가져올 위치에서 앱을 선택하면(예: Cursor…) 그 앱의 폴더에서 열기 패널이 시작되고 파일을 고릅니다. 설정 파일 선택…으로 다른 파일을 선택할 수 있습니다.
버전 비교하기| 앱 | 파일 |
|---|---|
| Claude Desktop | ~/Library/Application Support/Claude/claude_desktop_config.json |
| Claude Code | ~/.claude.json 또는 프로젝트의 .mcp.json |
| Cursor | ~/.cursor/mcp.json |
| VS Code | ~/Library/Application Support/Code/User/mcp.json 또는 프로젝트의 .vscode/mcp.json |
| Windsurf | ~/.codeium/windsurf/mcp_config.json |
| Codex | ~/.codex/config.toml |
이 파일 중 하나를 윈도우로 드래그하거나 파일 › 가져오기…에서 선택할 수도 있습니다. Echolot은 MCP 클라이언트 설정을 다른 가져오기와 마찬가지로 인식합니다.
가져오기가 하는 일:
- 파일의 모든 서버가 작업 공간의 서버가 되며, 원본과 같이 로컬이거나 HTTP입니다.
- 리터럴 비밀 값(
Authorization헤더의 토큰, 비밀 값처럼 보이는 환경 변수의 키)은 작업 공간의 비밀 변수로 옮겨지고 서버는 그것을 이름으로 참조합니다. 가져오기 보고서에는 그 변수의 이름이 나오고 값은 나오지 않습니다. - 플레이스홀더는 Echolot 값이 됩니다.
${env:NAME}과${NAME}은 Echolot이 연결할 때 환경 변수NAME을 읽고, VS Code의${input:id}는 변수{{id}}가 됩니다. 보고서에 추가해야 할 변수가 나옵니다. - Codex의
bearer_token_env_var는 그 환경 변수를 읽는Authorization: Bearer헤더가 됩니다. - 원본에서 꺼져 있던 서버도 가져오며 보고서에 메모가 남습니다. 명령도 URL도 없는 서버는 건너뜁니다.
- 가져온 로컬 서버는 실행 전 검토에서 사용자를 기다립니다.
OAuth로 로그인
서버가 OAuth가 필요하다고 응답하면 Echolot은 페이지 맨 위에 로그인 필요를 표시하며, 인증 서버와 Echolot이 클라이언트를 얻는 방식을 보여 줍니다.
| 클라이언트의 표시 | 의미 |
|---|---|
| Echolot이 직접 등록 | 인증 서버가 새 클라이언트를 스스로 받습니다. 설정할 것이 없습니다. |
| 서버의 OAuth 설정에서 | 서버의 OAuth 섹션에 클라이언트 ID를 입력했습니다. |
| 클라이언트 ID 필요(편집…) | 인증 서버가 클라이언트를 등록해 주지 않습니다. 그곳에서 하나를 등록한 다음 편집… › OAuth에 입력합니다. |
로그인…을 클릭합니다. Echolot이 브라우저를 열고, 로그인이 127.0.0.1로 돌아오기를 기다린 다음 서버를 다시 검사합니다. 토큰은
키체인에 저장되며 작업 공간에는 절대 기록되지 않습니다. 그러면 카드에 로그인됨이 표시되고, 인증 서버, 범위, 토큰이 만료되는 시점,
Echolot이 스스로 등록했다면 Echolot이 등록함이 함께 표시됩니다. 갱신할 수 있는 만료된 토큰은 다음 호출에서 갱신됩니다.
로그아웃은 토큰과 Echolot이 등록한 클라이언트를 잊습니다. 토큰 자체는 만료될 때까지 서버에서 유효합니다.
서버 시트의 OAuth 섹션은 검색으로 처리할 수 없는 경우를 위한 것입니다.
| 필드 | 비워 두었을 때의 기본값 |
|---|---|
| 클라이언트 ID | 자동으로 등록됩니다. |
| 클라이언트 비밀 | 없음. {{client_secret}} 같은 비밀 변수를 사용하십시오. |
| 범위 | 서버가 요청하는 대로. |
| 리디렉션 URI | http://127.0.0.1:<any port>/callback. |
모든 것을 검색하게 하려면 이 섹션을 비워 두십시오. 헤더의 Authorization 헤더가 OAuth보다 우선합니다.
명령줄 도구는 echolot mcp sign-in으로 로그인합니다. Mac에서는 키체인 항목을 앱과 공유하고, CI를 위해서는 로그인 정보를 비밀 값으로
출력할 수도 있습니다. echolot mcp를 참조하십시오.